
مايكروسوفت: شبكة روبوتات صينية ضخمة تهاجم المستخدمين في جميع أنحاء العالم
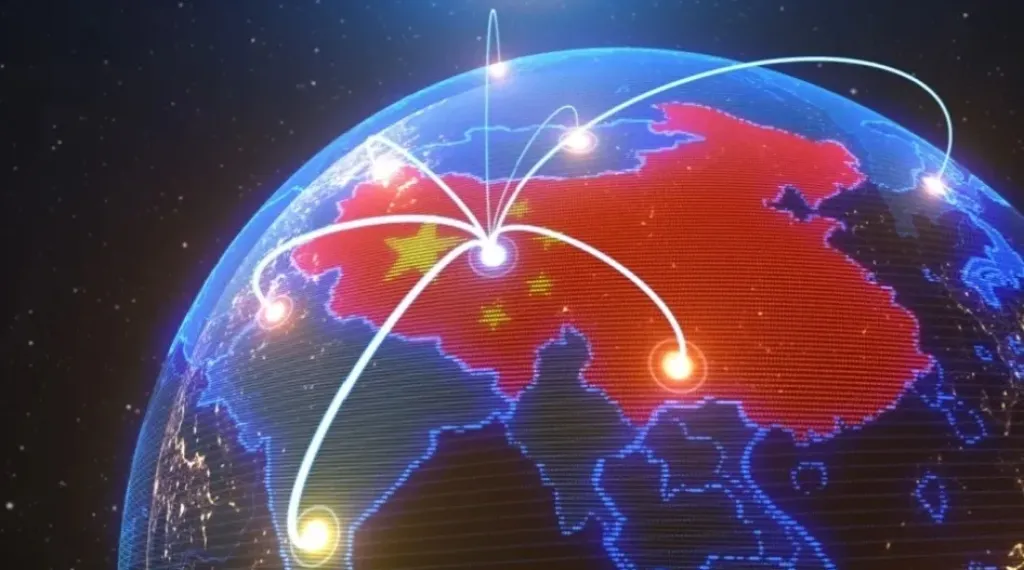
حذر خبراء في شركة مايكروسوفت من استخدام شبكة روبوتات صينية كبيرة تدعى Quad7 لشن هجمات لسرقة كلمات المرور ضد المؤسسات في الغرب .
وفي تقرير جديد، يقول باحثو الشركة إن المجموعة، المسماة Storm-0940، تستخدم بعد ذلك كلمات المرور لتأسيس الاستمرارية، وسرقة المزيد من بيانات الاعتماد، وفي النهاية الانخراط في هجمات إلكترونية أكثر تدميراً.
وتعتقد شركة مايكروسوفت أن الهدف النهائي للحملة هو التجسس على الأرجح، حيث تشمل الأهداف مراكز الأبحاث والمنظمات الحكومية والمنظمات غير الحكومية وشركات المحاماة والقواعد الصناعية الدفاعية وغيرها.
استهداف أجهزة توجيه SOHO
"وعلى وجه الخصوص، لاحظت مايكروسوفت أن المجموعة الصينية Storm-0940 تستخدم بيانات اعتماد من CovertNetwork-1658"، كما جاء في التقرير، مضيفًا أن المجموعة كانت حريصة للغاية على عدم اكتشافها.
"في هذه الحملات، يقوم برنامج CovertNetwork-1658 بإجراء عدد صغير جدًا من محاولات تسجيل الدخول إلى العديد من الحسابات في المؤسسة المستهدفة"، كما ورد في البيان. "في حوالي 80 بالمائة من الحالات، يقوم برنامج CovertNetwork-1658 بإجراء محاولة تسجيل دخول واحدة فقط لكل حساب يوميًا".
ومع ذلك، بمجرد حدوث إصابة، يتدخل Storm-0940 لاختراق الهدف بشكل أكبر. في الواقع، قالت شركة Microsoft إنه في بعض الأحيان، تم التسلل في نفس اليوم الذي تم فيه تخمين كلمات المرور. كانت الخطوة الأولى لـ Storm-0940 هي التخلص من بيانات الاعتماد وتثبيت برامج RAT ووكلاء للحفاظ على استمرارية النظام.
Quad7 هي شبكة بوت شهيرة إلى حد ما. في أواخر سبتمبر 2024، أبلغنا عن إضافة شبكة بوت ميزات جديدة وتوسيع سطح الهجوم .تم رصدها لأول مرة بواسطة باحث يُدعى Gi7w0rm وخبراء من Sekoia، عندما لوحظ أنها تستهدف أجهزة توجيه TP-Link فقط. ومع ذلك، خلال الأسابيع التالية، توسعت Quad7 (التي سُميت بهذا الاسم لاستهداف المنفذ 7777) إلى أجهزة توجيه ASUS، وتم رصدها الآن على نقاط نهاية VPN من Zyxel وأجهزة توجيه Ruckus اللاسلكية وخوادم الوسائط Axentra.