
احذر.. تطبيق كارثي يظهر على هيئة ”Update” ويمكنه التجسس على هواتف الأندرويد
اكتشف باحثون تطبيق برامج تجسس أندرويد جديد "System Update" يتنكر فى شكل تحديث لأنظمة أجهزة أندرويد الذكية، ويتم تشغيل برنامج التجسس عند تنفيذ إجراءات معينة، مثل إضافة جهة اتصال جديدة.
ووفقًا للخبراء فى شركة Zimperium المختصة بأمن المعلومات والأجهزة الإلكترونية، تتنكر البرامج الضارة كتطبيق لتحديث النظام بينما تقوم بسحب بيانات المستخدم والهاتف.
وتجدر الإشارة إلى أن نموذج التطبيق الذي اكتشفه الفريق يتم تحميله من مصادر خارجية وليس فى متجر جوجل بلاي الرسمي Google Play، بحسب موقع "zdnet".
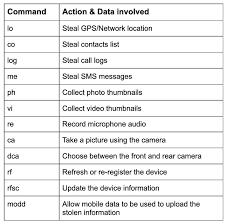
والخطير فى البرنامج الجديد وفقًا للباحثين، أنه بمجرد التثبيت، يتم تسجيل جهاز الضحية مع خادم أوامر وتحكم Firebase (C2) ويسمح للمخترقين بالوصول إلى كاميرات ومايكروفونات الهواتف للتجسس على المستخدمين، كما يستخدم لإصدار أوامر بينما يتم استخدام C2 منفصل ومخصص لإدارة سرقة البيانات، فضلًا عن أنه يمكنه الوصول إلى بيانات الرسائل وجهات الاتصال وبيانات المتصفحات فى الأجهزة.
ويقول الفريق، إن استخراج البيانات يتم تشغيله بمجرد استيفاء الشرط، بما فى ذلك إضافة جهة اتصال جديدة للهاتف المحمول أو تثبيت تطبيق جديد أو عند استلام رسالة SMS.
اقرأ أيضًا: هل يتجسس ”إنستجرام” على مستخدميه؟.. شاب يثير ضجة بسبب غرفة نومه (صور)
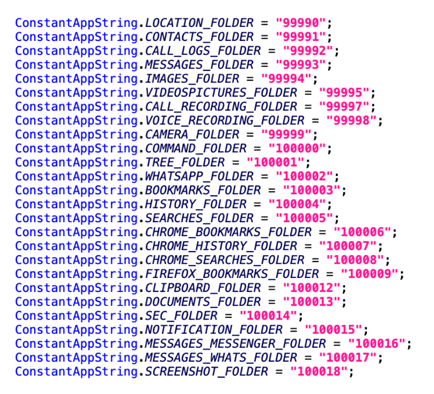
البرنامج الضار هو حصان طروادة للوصول عن بعد (RAT) وقادر على سرقة بيانات GPS ورسائل SMS، وقوائم جهات الاتصال، وسجلات المكالمات، وجمع الصور وملفات الفيديو، وتسجيل الصوت المستند إلى الميكروفون سرًا، واختطاف كاميرا الجهاز المحمول لالتقاط الصور، ومراجعة المتصفح الإشارات المرجعية والتاريخ، والتنصت على المكالمات الهاتفية، وسرقة المعلومات التشغيلية على الهاتف بما فى ذلك إحصاءات التخزين وقوائم التطبيقات المثبتة.
يشار إلى أن محتوى المراسلة الفورية معرض أيضًا للخطر نظرًا لأن RAT تسيء استخدام خدمات إمكانية الوصول للوصول إلى هذه التطبيقات، بما فى ذلك واتساب.
إذا تم عمل روت لجهاز الضحية، فيمكن أيضًا أخذ سجلات قاعدة البيانات، كما يمكن للتطبيق أيضًا البحث تحديدًا عن أنواع الملفات مثل .pdf و. doc و. docx و. xls و. xlsx.
كما سيحاول RAT أيضًا سرقة الملفات من وحدة التخزين الخارجية، ومع ذلك، فبالنظر إلى أن بعض المحتوى، مثل مقاطع الفيديو، يمكن أن يكون أكبر من أن يتم سرقته دون التأثير على الاتصال، يتم سحب الصور المصغرة وحدها.
ولاحظ الباحثون أنه "عندما تستخدم الضحية شبكة Wi-Fi، يتم إرسال جميع البيانات المسروقة من جميع المجلدات إلى C2، بينما عندما تستخدم الضحية اتصال بيانات محمول، يتم إرسال مجموعة محددة فقط من البيانات إلى C2".
ويُعد تقييد استخدام اتصال الهاتف المحمول طريقة لمنع المستخدمين من الشك فى تعرض أجهزتهم للخطر، بالإضافة إلى ذلك، بمجرد حزم المعلومات وإرسالها إلى C2 ، يتم حذف ملفات الأرشيف في محاولة للبقاء غير مكتشفة.
وللتأكد من الحصول على البيانات ذات الصلة والحديثة فقط، فرض مشغلو RAT حدودًا زمنية على المحتوى مثل أحدث سجلات GPS، والتي تتم سرقتها مرارًا وتكرارًا إذا كانت سجلات البيانات المسروقة تحتوي على قيم تزيد عن خمس دقائق فى الماضي، والصور أيضًا مضبوطة على 40 دقيقة مؤقت.
ويصف الخبراء فى Zimperium البرامج الضارة بأنها جزء من "حملة برامج تجسس معقدة ذات قدرات معقدة".
يذكر أنه فى وقت سابق من هذا الشهر، سحبت Google عددًا من تطبيقات أندرويد من متجر بلاي، والتي تحتوي على برمجيات لسرقة الحسابات المصرفية، وتم استخدام تطبيقات المرافق، بما فى ذلك خدمة الشبكة الخاصة الافتراضية (VPN) والمسجل وماسح الباركود، لتثبيت mRAT و AlienBot.